امروزه تقریباً تمام سازمانها، شرکتها و حتی بسیاری از کسبوکارهای کوچک به اینترنت وابسته هستند. بانکها، فروشگاههای اینترنتی، بیمارستانها، شرکتهای فناوری و سازمانهای دولتی هر روز حجم زیادی از اطلاعات کاربران را پردازش و نگهداری میکنند. همین موضوع باعث شده است حملات سایبری نیز بیش از گذشته افزایش پیدا کنند.
اما سؤال مهم اینجاست که شرکتهای بزرگ چگونه متوجه میشوند یک حمله سایبری در حال وقوع است؟ آیا فقط پس از هک شدن از موضوع باخبر میشوند یا سامانهای برای شناسایی زودهنگام تهدیدها وجود دارد؟
پاسخ این سؤال در مفهومی به نام مرکز عملیات امنیت یا Security Operations Center (SOC) نهفته است. SOC بخشی تخصصی از یک سازمان است که وظیفه دارد بهصورت شبانهروزی وضعیت شبکه، سامانهها و سرویسهای دیجیتال را زیر نظر داشته باشد و در صورت مشاهده هرگونه رفتار مشکوک، بهسرعت واکنش نشان دهد.
در این مقاله با زبان ساده بررسی میکنیم مرکز عملیات امنیت چیست، چگونه کار میکند و چرا امروزه یکی از مهمترین بخشهای امنیت سایبری به شمار میرود.
مرکز عملیات امنیت (SOC) چیست؟
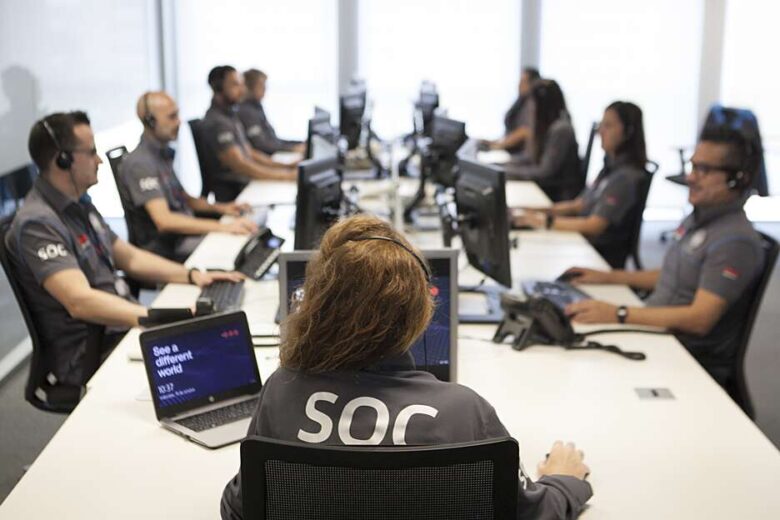
مرکز عملیات امنیت یا SOC تیمی از کارشناسان امنیت سایبری و سامانههای نرمافزاری است که بهطور مداوم فعالیت شبکه، سرورها، رایانهها و سرویسهای یک سازمان را پایش میکنند. هدف اصلی این مرکز، شناسایی سریع تهدیدهای امنیتی، جلوگیری از گسترش حملات و کاهش خسارتهای احتمالی است.
میتوان SOC را به اتاق کنترل یک فرودگاه تشبیه کرد. همانطور که برج مراقبت وضعیت هواپیماها را بهصورت لحظهای بررسی میکند، مرکز عملیات امنیت نیز بهطور مداوم وضعیت سامانههای دیجیتال را زیر نظر دارد.
چرا سازمانها به SOC نیاز دارند؟
حملات سایبری همیشه با از کار افتادن یک وبسایت آغاز نمیشوند. بسیاری از مهاجمان ابتدا تلاش میکنند بدون جلب توجه وارد شبکه شوند و برای مدتی فعالیت خود را مخفی نگه دارند. اگر این فعالیتها بهموقع شناسایی نشوند، ممکن است مهاجم به اطلاعات حساس دسترسی پیدا کند یا خسارتهای گستردهای ایجاد شود.
به همین دلیل، سازمانها از SOC برای تشخیص سریع رفتارهای غیرعادی استفاده میکنند.
- چالشها و راهکارهای امنیت داده
- اسنیفینگ Sniffing در امنیت شبکه چیست؟
- نگاهی به فناوری محافظت از اطلاعات کاربران در مراکز داده
مرکز عملیات امنیت چه وظایفی دارد؟
فعالیتهای SOC تنها به مشاهده هشدارها محدود نمیشود. مهمترین وظایف این مرکز عبارتاند از:
- پایش شبانهروزی شبکه و سامانهها
- بررسی رویدادهای امنیتی
- شناسایی فعالیتهای مشکوک
- تحلیل هشدارهای امنیتی
- واکنش به حملات سایبری
- مستندسازی حوادث امنیتی
- ارائه راهکار برای جلوگیری از تکرار حملات
این وظایف باعث میشوند سازمان بتواند تهدیدها را در مراحل اولیه شناسایی کند.
SOC چگونه حملات سایبری را تشخیص میدهد؟
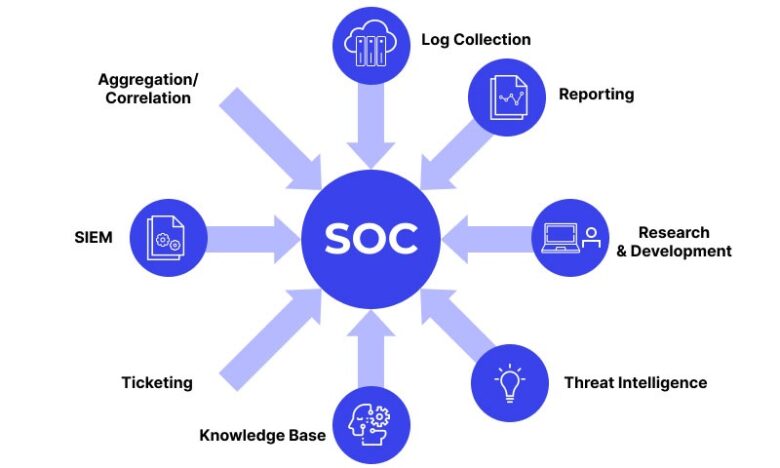
سامانههای مختلف موجود در یک سازمان، اطلاعات مربوط به فعالیت کاربران، سرورها و تجهیزات شبکه را بهطور مداوم ثبت میکنند. مرکز عملیات امنیت این اطلاعات را جمعآوری و تحلیل میکند تا الگوهای غیرعادی را شناسایی کند.
برای مثال ممکن است موارد زیر بهعنوان رفتار مشکوک شناخته شوند:
- ورود به حساب کاربری در ساعتی غیرمعمول
- تلاشهای متعدد برای ورود ناموفق
- انتقال حجم زیادی از اطلاعات در مدت کوتاه
- ورود همزمان به یک حساب از دو کشور مختلف
- اجرای برنامههایی که قبلاً در شبکه دیده نشدهاند
چنین رویدادهایی همیشه به معنای حمله نیستند، اما بررسی آنها میتواند از وقوع یک حادثه امنیتی جلوگیری کند.
ابزارهای مورد استفاده در SOC
کارشناسان امنیت برای مدیریت حجم بالای اطلاعات از ابزارهای تخصصی استفاده میکنند.
برخی از مهمترین این ابزارها عبارتاند از:
- سامانههای مدیریت رویدادهای امنیتی (SIEM)
- سامانههای تشخیص نفوذ (IDS)
- سامانههای جلوگیری از نفوذ (IPS)
- ابزارهای تحلیل ترافیک شبکه
- سامانههای پایش نقاط پایانی (Endpoint Security)
- سامانههای مدیریت آسیبپذیری
این ابزارها حجم بسیار زیادی از اطلاعات را پردازش کرده و هشدارهای مهم را در اختیار کارشناسان قرار میدهند.
هوش مصنوعی چه نقشی در SOC دارد؟
در سالهای اخیر، هوش مصنوعی به یکی از مهمترین ابزارهای مراکز عملیات امنیت تبدیل شده است.
سامانههای مبتنی بر هوش مصنوعی میتوانند:
- میلیونها رویداد را در زمان کوتاه تحلیل کنند.
- رفتارهای غیرعادی را سریعتر تشخیص دهند.
- هشدارهای تکراری یا کماهمیت را فیلتر کنند.
- الگوهای جدید حملات را شناسایی کنند.
- به کارشناسان در اولویتبندی هشدارها کمک کنند.
البته تصمیمگیری نهایی همچنان بر عهده کارشناسان امنیت است و هوش مصنوعی نقش یک دستیار هوشمند را ایفا میکند.
آیا SOC فقط برای شرکتهای بزرگ است؟
خیر.
در گذشته، مراکز عملیات امنیت بیشتر در بانکها، سازمانهای دولتی و شرکتهای بزرگ دیده میشدند. اما امروزه با رشد خدمات ابری، بسیاری از شرکتهای متوسط نیز از خدمات SOC استفاده میکنند.
برخی سازمانها مرکز عملیات امنیت اختصاصی دارند و برخی دیگر این خدمات را از شرکتهای تخصصی دریافت میکنند.
اگر حملهای شناسایی شود چه اتفاقی میافتد؟
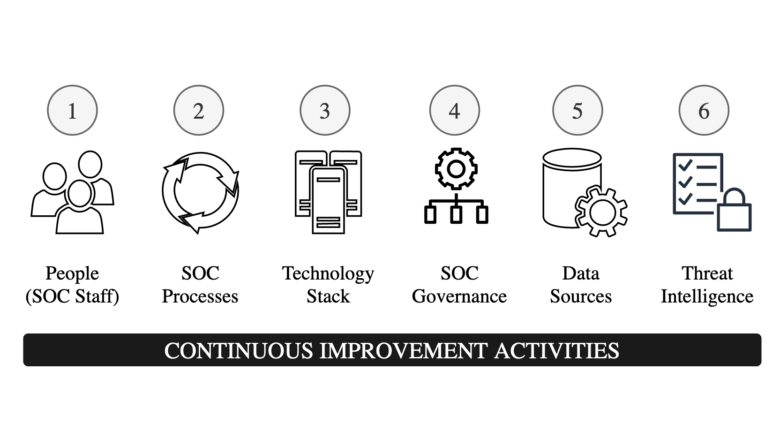
وقتی کارشناسان SOC فعالیت مشکوکی را تشخیص دهند، بسته به نوع حادثه اقدامات مختلفی انجام میشود. برای مثال ممکن است دسترسی یک حساب کاربری موقتاً محدود شود، بخشی از شبکه برای بررسی بیشتر از سایر قسمتها جدا شود یا تیمهای فنی برای رفع مشکل وارد عمل شوند.
هدف اصلی این اقدامات، جلوگیری از گسترش اختلال و کاهش تأثیر آن بر کاربران و خدمات سازمان است. پس از پایان بررسی نیز معمولاً علت حادثه تحلیل میشود تا از تکرار آن در آینده جلوگیری شود.
- این پسورد منیجر رایگان تمام نیازهای شما را برآورده میکند!
- DNS چیست و وقتی آدرس یک سایت را وارد میکنیم، چه اتفاقی میافتد؟
آیا SOC از همه حملات جلوگیری میکند؟
هیچ سامانه امنیتی نمیتواند تضمین کند که هیچ حملهای هرگز رخ نخواهد داد. هدف مرکز عملیات امنیت این نیست که تمام حملات را متوقف کند، بلکه تلاش میکند تهدیدها را در سریعترین زمان ممکن شناسایی کند تا فرصت سوءاستفاده کاهش یابد. هرچه زمان تشخیص یک حمله کوتاهتر باشد، احتمال جلوگیری از خسارتهای گسترده نیز بیشتر خواهد بود.
جمعبندی
مرکز عملیات امنیت یا SOC یکی از مهمترین بخشهای امنیت سایبری در سازمانهای امروزی است. این مراکز با پایش شبانهروزی شبکه، تحلیل رویدادهای امنیتی و استفاده از ابزارهای پیشرفته، تلاش میکنند تهدیدها را پیش از آنکه به یک بحران تبدیل شوند شناسایی کنند.
با گسترش خدمات ابری، هوش مصنوعی و افزایش حملات سایبری، نقش SOC بیش از هر زمان دیگری اهمیت پیدا کرده است. هرچند هیچ سامانهای امنیت صددرصدی را تضمین نمیکند، اما استفاده از مراکز عملیات امنیت، فناوریهای هوشمند و تیمهای متخصص میتواند احتمال موفقیت حملات را کاهش داده و از اطلاعات کاربران و سازمانها بهتر محافظت کند.